O que é ?
A metadata de uma federação enumeram os intervenientes da federação considerados de confiança (fornecedores de identidade e serviço) e armazenam informação (ex.: entityID, chave pública do certificado) que permite estabelecer uma comunicação segura. Para iniciar o processo de comunicação entre o um fornecedor de identidade e o fornecedor de serviço é necessário utilizar os metadados para verificar a respectiva autenticidade.
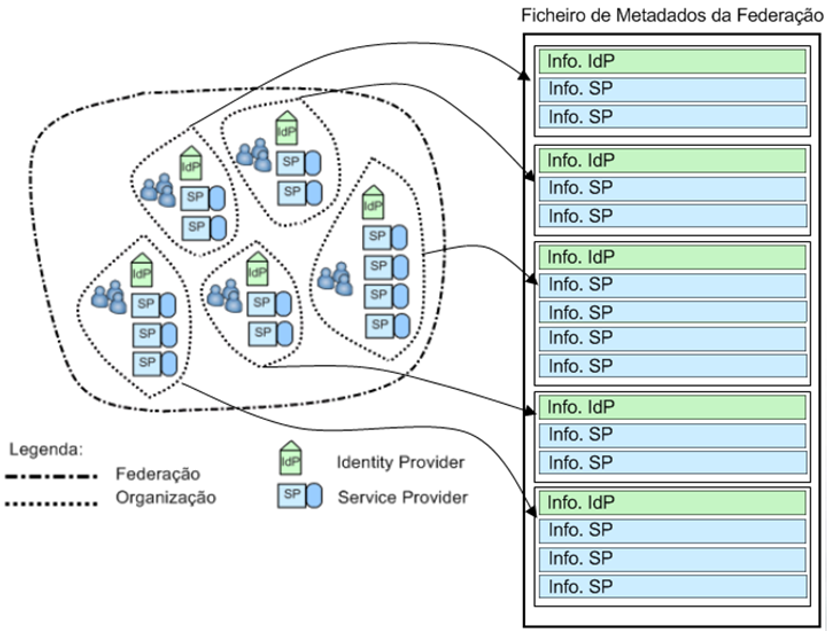
A verificação é realizada através da comparação do nome (entityID) com os nomes existentes no respectivo ficheiro de metadados. Se o nome corresponde a uma entrada no ficheiro, é utilizado o respectivo certificado para decifrar a mensagem recebida. Identificado correctamente os intervenientes podem iniciar a comunicação para permitir o acesso ao serviço. Se não existe correspondência de nomes, não é possível estabelecer a comunicação e o acesso ao serviço.
Metadata RCTSaai
Os metados da federação RCTSaai estão disponível no seguinte link:
Os ficheiros de metadados encontram-se assinado digitalmente. Para verificação da assinatura devem utilizar o seguinte certificado: https://registry.rctsaai.pt/metadata/metadatasigner-rctsaai.pem
Após o download do certificado devem validar o “Fingerprint”:SHA256 Fingerprint=
23:8C:84:F4:DA:21:75:6C:F4:FB:57:ED:39:01:35:F2:66:11:0A:EA:DC:66:24:E8:0F:29:27:BB:5F:71:98:A6
Metadata PROXY RCTSaai
Os metados do Proxy RCTSaai estão disponível no seguinte link:
Metada eduGAIN
Os metados da Federação eduGAIN estão disponível nos seguintes links :
- Metadata eduGAIN – Apenas IdP’s
- Metadata eduGAIN – Apenas SP’s
- Metadata eduGAIN – Completo, SP’s e IdP’s
Os ficheiros de metadados encontram-se assinado digitalmente. Para verificação da assinatura devem utilizar o seguinte certificado: https://registry.rctsaai.pt/metadata/metadatasigner-rctsaai.pem
Após o download do certificado devem validar o “Fingerprint”:SHA256 Fingerprint=
23:8C:84:F4:DA:21:75:6C:F4:FB:57:ED:39:01:35:F2:66:11:0A:EA:DC:66:24:E8:0F:29:27:BB:5F:71:98:A6
WAYF (Where are you From?)
O que é ?
Uma vez que os fornecedores de Serviço e os Fornecedores de Identidade não comunicam de forma directa, no primeiro acesso dos utilizadores, é necessário encaminhar o mesmo para a sua instituição de origem.
É com este propósito que existe um componente adicional no RCTSaai, o serviço WAYF (iniciais de "Where Are You From"), que se dedica a encaminhar os utilizadores para o ponto de autenticação da sua instituição de origem. Para cada federação existe um WAYF específico.
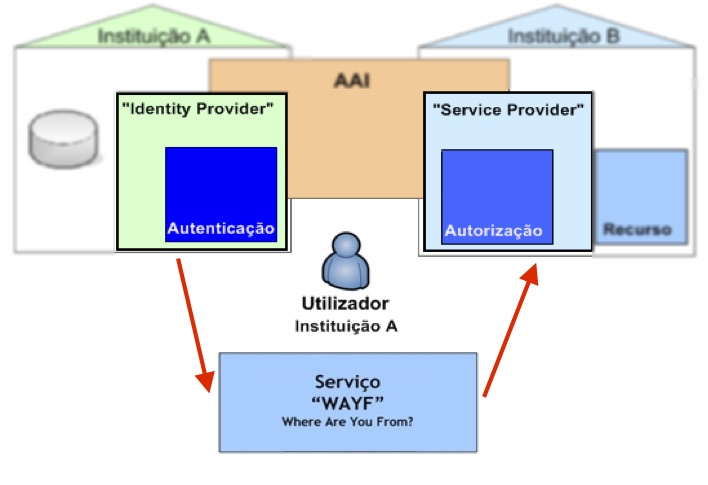
Partindo do serviço, o WAYF garante ao utilizador a possibilidade de escolher a sua instituição, sem ter de decorar qualquer informação ou conhecer a estrutura da Federação.
No caso das instituições em que as diferentes unidades orgânicas têm fornecedores de identidade próprios, o WAYF central da Federação irá encaminhar os utilizadores para outro WAYF, dedicado à própria instituição e onde constam os diferentes fornecedores de identidade dessa instituição.
WAYF RCTSaai
Os serviços que integram o Proxy RCTSaai apenas necessitam de configurar o IdP Proxy. Todas as configurações de instituições que podem ter acesso ao serviço, são realizadas centralmente pela equipa RCTSaai.
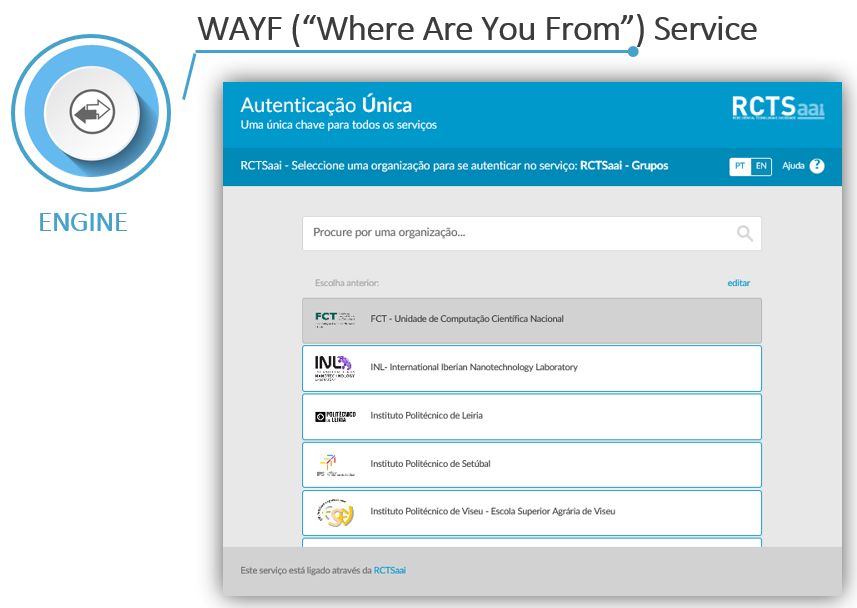
Se o serviço optar por integrar o seu próprio serviço de WAYF pode utilizar o seguinte link para obter as instituições que tem acesso ao mesmo:
WAYF eduGAIN
A RCTSaai gere um WAYF que dá acesso aos diferentes fornecedores de identidade da federação eduGAIN e que encaminha os utilizadores para os fornecedores de identidades que pertencem a essa federação.
O acesso ao WAYF eduGAIN é feito pelo seguinte endereço:
Exemplo da configuração do wayf num serviço com Shibboleth SP
Ficheiro: shibboleth2.xml
    <!-- Configures SSO for a default IdP. To allow for >1 IdP, remove entityID property
    and adjust discoveryURL to point to discovery service.
    (Set discoveryProtocol to "WAYF" for legacy Shibboleth WAYF support.)
    You can also override entityID on /Login query string, or in RequestMap/htaccess. -->

    <SSO  discoveryProtocol="SAMLDS"
        discoveryURL="https://wayf.fccn.pt/FCCNedugain/">
        SAML2
    </SSO>