Integração SAML
O Engine é a componente de proxy RCTSaai que permite a integração SAML dos fornecedores de identidade e serviço na RCTSaai.
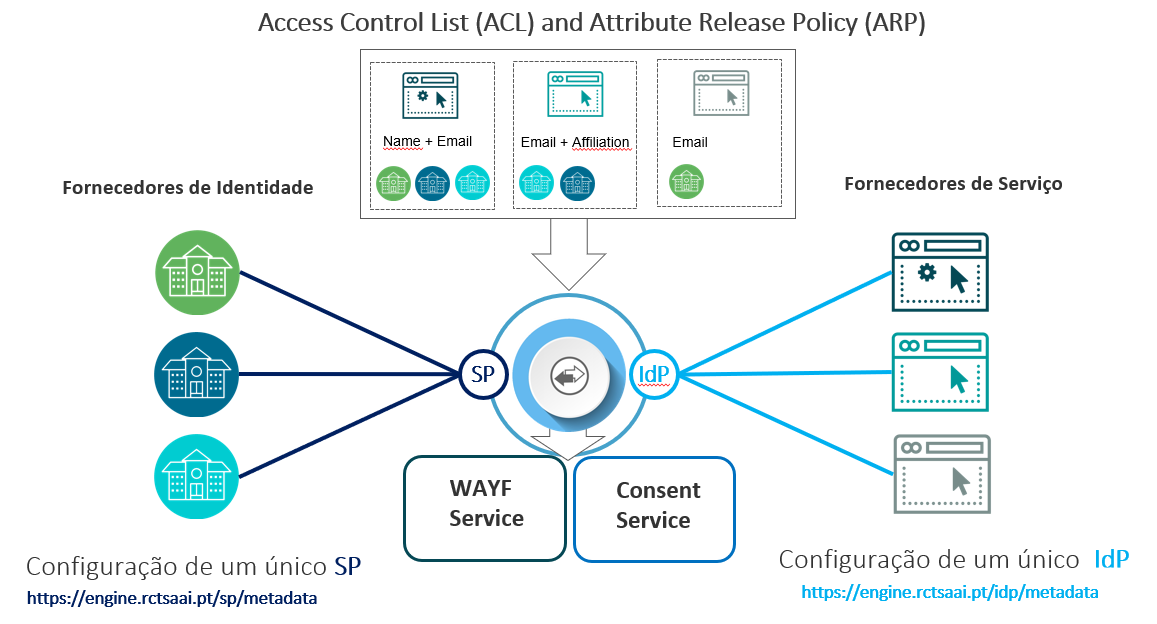
Este componente é simultaneamente um SP (Service Provider) e um IDP (Identity Provider).
-
SP Proxy RCTSaai (https://engine.rctsaai.pt/authentication/sp/metadata): SAML SP configurado por todos os Fornecedores de Identidade que integram a federação.
-
IDP Proxy RCTSaai (https://engine.rctsaai.pt/authentication/idp/metadata): SAML IDP configurado por todos os Fornecedores de Serviço que integram a federação via SAML.
Fornecedores de Identidade
Os fornecedores de identidade apenas têm de configurar um único serviço, o SP Proxy RCTSaai para acesso a todos os serviços integrados na federação. A equipa RCTSaai é responsável por realizar centralmente a configuração de acesso aos serviços RCTSaai, bem como a configuração de filtragem de atributos por serviço.
Consentimento
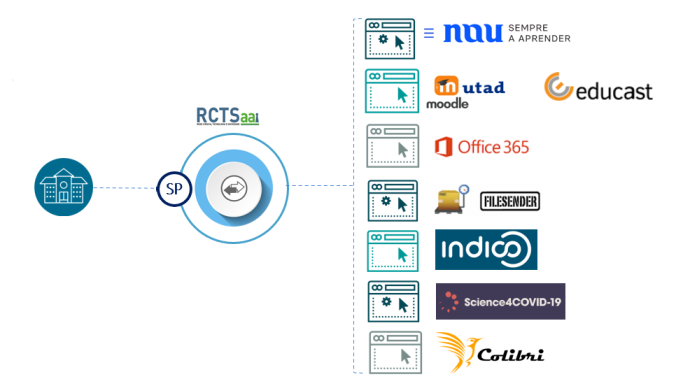
Todos os dados/atributos dos utilizadores provenientes dos fornecedores de identidade enviados para o proxy obrigam a um consentimento do utilizador para o envio dos mesmos aos serviços RCTSaai. Esta funcionalidade está integrada na componente do Proxy RCTSaai e disponível a todos os fornecedores de identidade.
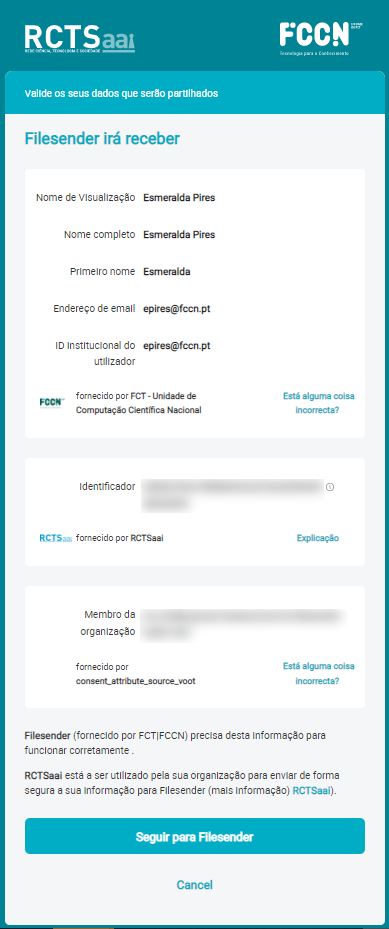
O utilizador tem acesso à lista dos seus atributos a transmitir ao serviço, podendo ou não concordar com o seu envio. Caso não concorde o acesso ao serviço é negado.
Fornecedores de Serviço
Os fornecedores de serviço apenas têm de configurar um único IdP, o IDP Proxy RCTSaai para ter acesso a todos os fornecedores de identidade RCTSaai. A equipa RCTSaai é responsável por realizar centralmente a configuração dos fornecedores de identidade que devem ter acesso ao serviço, bem como a configuração de atributos necessária para o serviço.
WAYF
Uma vez que os fornecedores de Serviço e os Fornecedores de Identidade não comunicam de forma directa, no primeiro acesso dos utilizadores, é necessário encaminhar os utilizadores para a sua instituição de origem.
É com este propósito que existe um componente adicional, o WAYF (iniciais de "Where Are You From"), que se dedica a encaminhar os utilizadores para o ponto de autenticação da sua instituição de origem. O WAYF está integrada na componente do Proxy RCTSaai e disponível a todos os fornecedores de serviços.