Quando um incidente de segurança envolve várias organizações é necessário coordenar/gerir a comunicação para partilhar informação, obter uma visão completa do incidente de segurança e envidar esforços no sentido da sua recuperação. Esta informação pode conter informação confidencial. É essencial que os destinatários de toda e qualquer partilha de informação sobre um incidente de segurança sejam confiáveis para manter o sigilo e preservar a reputação de todos os envolvidos. Para atingir o nível necessário de comunicação, ou seja, comunicação que contém as informações necessárias e é respondida pelas pessoas adequadas, devemos adotar estruturas de confiança para estabelecer um conjunto comum de funções e procedimentos aos quais os participantes aderem de forma adequada.
O que é o SIRTFI?
O SIRTFI disponibiliza uma plataforma de confiança necessária para a comunicação de incidentes de segurança federados e que podem envolver várias instituições. Disponibiliza também uma estrutura simples para solicitar e fornecer assistência na resposta a incidentes de segurança, publicar informação de contactos de segurança e avaliar a capacidade de resposta a incidentes das instituições e serviços membros das federações.
A plataforma SIRTFI requer que as organizações realizem uma autoavaliação de um conjunto de requisitos obrigatórios, agrupados em várias áreas (segurança operacional, resposta a incidentes, rastreabilidade e regras de utilização).
Duas versões, em coexistência
Atualmente existem duas versões do Sirtfi que coexistem: o Sirtfi v1 (2015) e o Sirtfi v2 (2022). O v2 não substitui o v1, pelo contrário, cumprir o Sirtfi v2 implica sempre cumprir também o Sirtfi v1. Nos metadados da federação, isto traduz-se em dois atributos de entidade distintos, que aparecem sempre em conjunto quando a instituição está certificada em v2:
- https://refeds.org/sirtfi, auto-avaliação de conformidade com o Sirtfi v1;
- https://refeds.org/sirtfi2, auto-avaliação de conformidade com o Sirtfi v2 (implica sempre a presença do atributo v1 também).
Não é possível ter apenas o atributo v2 sem o v1. Instituições já certificadas em v1 podem, a qualquer momento, avaliar-se adicionalmente para o v2.
O que muda entre a v1 e a v2
Resumo das principais diferenças, para o detalhe completo de cada requisito, ver as páginas de cada versão:
| Área | O que muda na v2 |
|---|---|
| Capacidade de Resposta a Incidentes [IR3], novo requisito | Passa a ser obrigatório notificar proativamente os contactos de segurança de outras entidades quando uma investigação sugerir o seu envolvimento num incidente (no v1 só existia a obrigação de responder quando pedido). |
| Segurança Operacional [OS3] + Capacidade de Resposta a Incidentes [IR1] e [IR6], reformulação com mais detalhe | Clarificações de texto (menção a threat intelligence, contacto válido para "qualquer federação", uso ativo do TLP); não implica novas obrigações. |
| Responsabilidade dos Participantes [PR] renomeada para Regras e Condições de Utilização [UR] | "Responsabilidade dos Participantes" passa a "Regras e Condições de Utilização"; deixa de exigir especificamente uma Política de Utilização Aceitável (AUP), aceitando outras formas de comunicar regras aos utilizadores. |
| Certificação e metadados | No v1 estava num documento à parte; a v2 integra-a no mesmo documento e formaliza a coexistência dos dois atributos (sirtfi e sirtfi2). |
Calendário de Adoção Obrigatória (Proposta eduGAIN)
O eduGAIN Steering Committee tem em discussão uma proposta faseada para tornar obrigatórios, a nível de todos os participantes na eduGAIN, requisitos de segurança para todas as entidades (IdPs e SPs). Ainda não é uma política final, mas é já um guião de referência a considerar, com implicações diretas para a adoção do Sirtfi:
| Fase | Requisito | Prazo proposto |
|---|---|---|
| 1 (concluída) | Contacto de segurança obrigatório para federações | 31 dezembro 2025 |
| 2 (proposta) | Contacto de segurança obrigatório para todas as entidades (IdPs e SPs) | 31 dezembro 2026 |
| 3 (proposta) | Sirtfi obrigatório para todas as entidades | 31 dezembro 2027 |
Na prática, recomendamos às instituições ligadas à RCTSaai que já tenham, ou preparem, um contacto de segurança nos seus metadados até final de 2026 (já um requisito do próprio Sirtfi, ver "Como escolher o contacto de segurança Sirtfi" abaixo), e que planeiem a avaliação e adesão ao Sirtfi tendo em vista o prazo proposto para final de 2027.
Perguntas Frequentes
Para dúvidas mais específicas sobre a interpretação de cada requisito, consulta as FAQs oficiais da REFEDS:
- FAQ geral do Sirtfi, benefícios, processo de adesão e perguntas sobre federações;
- FAQ técnico do Sirtfi, interpretação detalhada de cada asserção [OS]/[IR]/[TR]/[UR].
Porque deve a minha instituição adotar o SIRTFI?
O SIRTFI é uma estrutura global que adota as boas práticas na comunicação e mitigação de incidentes de segurança. Esta plataforma ajuda os contactos de segurança a saber quem contactar em outras instituições e a identificar quais os canais de comunicação mais adequados.
Três benefícios principais do SIRTFI para todos os participantes:
- Informação de contacto de segurança para cada participante;
- Garantia de um padrão mínimo de capacidade de segurança operacional;
- Garantia de colaboração recíproca e confidencial durante um incidente de segurança.
Como escolher o contacto de segurança Sirtfi
O contacto de segurança pode ser uma pessoa, um grupo, ou uma equipa já existente, consoante a maturidade e dimensão da instituição:
| Perfil da instituição | Escolha possível |
|---|---|
| Entidade numa federação com suporte de resposta a incidentes centralizado | Equipa de segurança externa da federação |
| Entidade numa e-infraestrutura com suporte centralizado | Equipa de segurança externa da e-infraestrutura |
| Organização com equipa de segurança própria e experiente em federação | Equipa de segurança da organização |
| Entidade madura com suporte próprio orientado para segurança | Equipa de suporte ou indivíduo da entidade |
| Entidade de pequena dimensão | Um indivíduo com conhecimento adequado |
O contacto de segurança deve:
- Usar e respeitar o Traffic Light Protocol (TLP) em toda a correspondência de resposta a incidentes;
- Confirmar rapidamente a receção de um relato de incidente de segurança;
- Investigar, assim que possível, os relatos relativos a recursos, serviços ou identidades pelos quais é responsável.
Nos metadados são obrigatórios os campos nome (GivenName) e email (EmailAddress); as mensagens trocadas com este contacto devem manter-se confidenciais, sem ficarem acessíveis publicamente.
Como reagir a um incidente de segurança
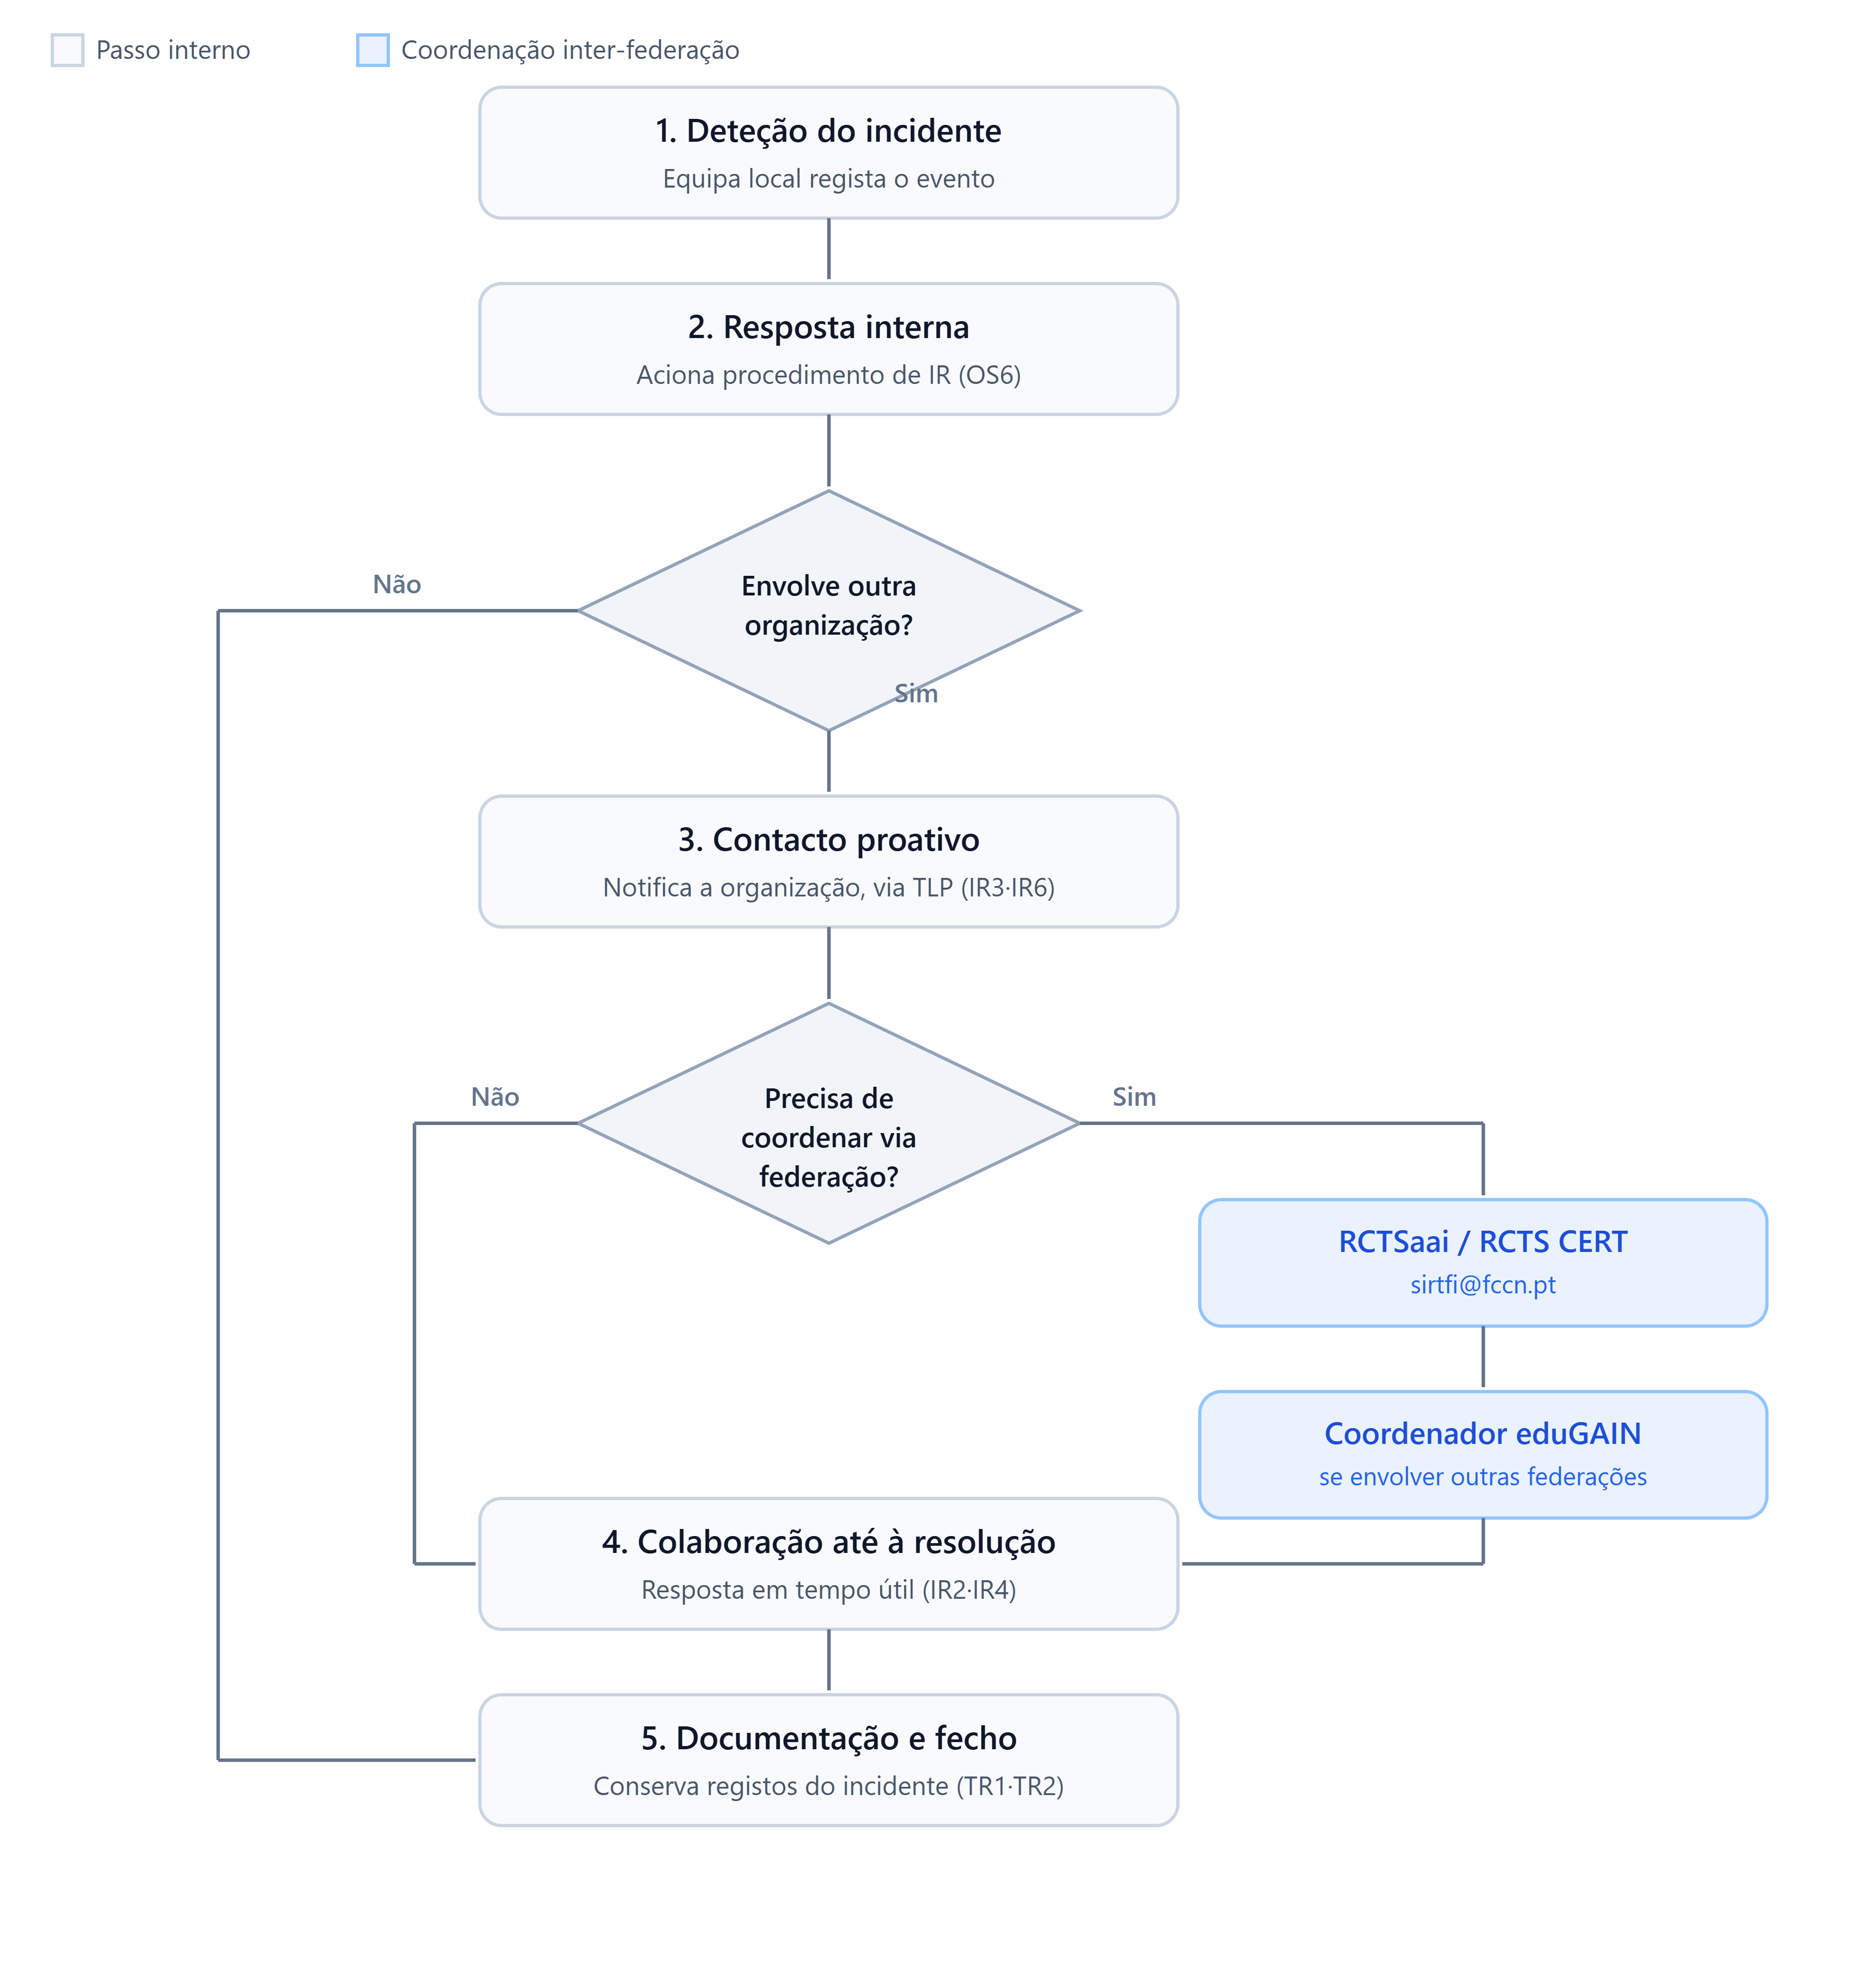
Perante um incidente de segurança que possa envolver identidade federada, segue estes passos, alinhados com os requisitos Sirtfi [OS6], [IR2], [IR3], [IR4] e [IR6]:
- Deteção, a equipa local regista o incidente assim que é identificado.
- Resposta interna, aciona o procedimento de resposta a incidentes já existente na organização (Sirtfi [OS6]).
- Outra organização envolvida? Se sim, contacta diretamente o contacto de segurança dessa organização, mesmo que ela não tenha pedido nada, a notificação proativa é obrigatória em Sirtfi v2 [IR3], e usa o Traffic Light Protocol (TLP) em toda a comunicação [IR6]. Se não, passa diretamente para o passo 5.
- Coordenação entre federações? Se o incidente ultrapassar uma única federação ou precisares de apoio a coordenar a comunicação, contacta a equipa RCTSaai (sirtfi@fccn.pt), que pode escalar o caso para o coordenador de incidentes eduGAIN.
- Colaboração até à resolução, responde em tempo útil aos pedidos de outras organizações participantes no Sirtfi [IR2] e colabora ativamente na gestão do incidente [IR4].
- Documentação e fecho, conserva os registos relevantes do incidente, de acordo com a política interna [TR1], [TR2].
Como pode a minha organização adotar o SIRTFI?
1º Passo, Ler e compreender os requisitos da estrutura SIRTFI
- Sirtfi v1: Sirtfi v1 - Requisitos
- Documento oficial: https://refeds.org/wp-content/uploads/2016/01/Sirtfi-1.0.pdf
- Sirtfi v2: Sirtfi v2 - Requisitos
- Documento oficial: https://refeds.org/wp-content/uploads/2022/08/Sirtfi-v2.pdf
2º Passo, Auto-avaliação dos Requisitos SIRTFI
Avaliar se a instituição cumpre os requisitos do Sirtfi v1 ou Sirtfi v2.
3º Passo, Enviar email para equipa RCTSaai
Se a instituição cumpre os requisitos SIRTFI deve enviar um email para noc@fccn.pt indicando:
- que avaliou os requisitos e declara estar em conformidade;
- qual ou quais as versões que declara cumprir (v1 ou v2);
- o contacto de segurança definido de acordo com as regras do SIRTFI (https://wiki.refeds.org/display/SIRTFI/Choosing+a+Sirtfi+Contact).
Após receção desta informação, a equipa RCTSaai atualiza os metadados da instituição com o contacto de segurança e o(s) atributo(s) correspondente(s) à(s) versão(ões) declarada(s):
https://refeds.org/sirtfi, conformidade com o Sirtfi v1https://refeds.org/sirtfi2, conformidade com o Sirtfi v2 (sempre acompanhado do atributo v1 nos metadados)